APUNTE.COM.DO.- Santo Domingo.- La presunta red involucrada en el caso Cobra 2.0 habría diseñado una táctica para minimizar el riesgo de ser descubierta: escoger afiliados que casi no utilizaban el Seguro Nacional de Salud (SeNaSa).
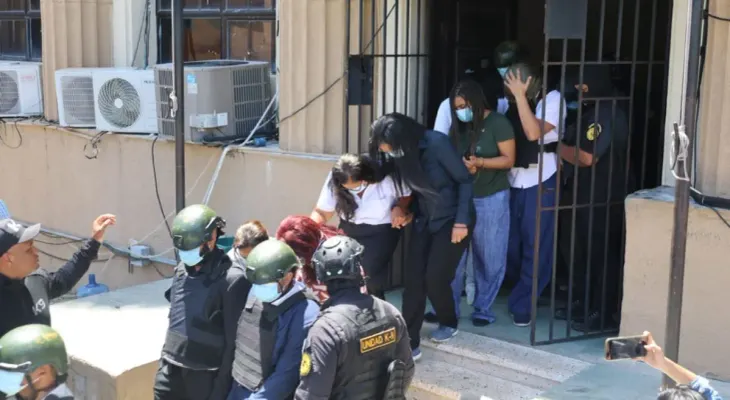
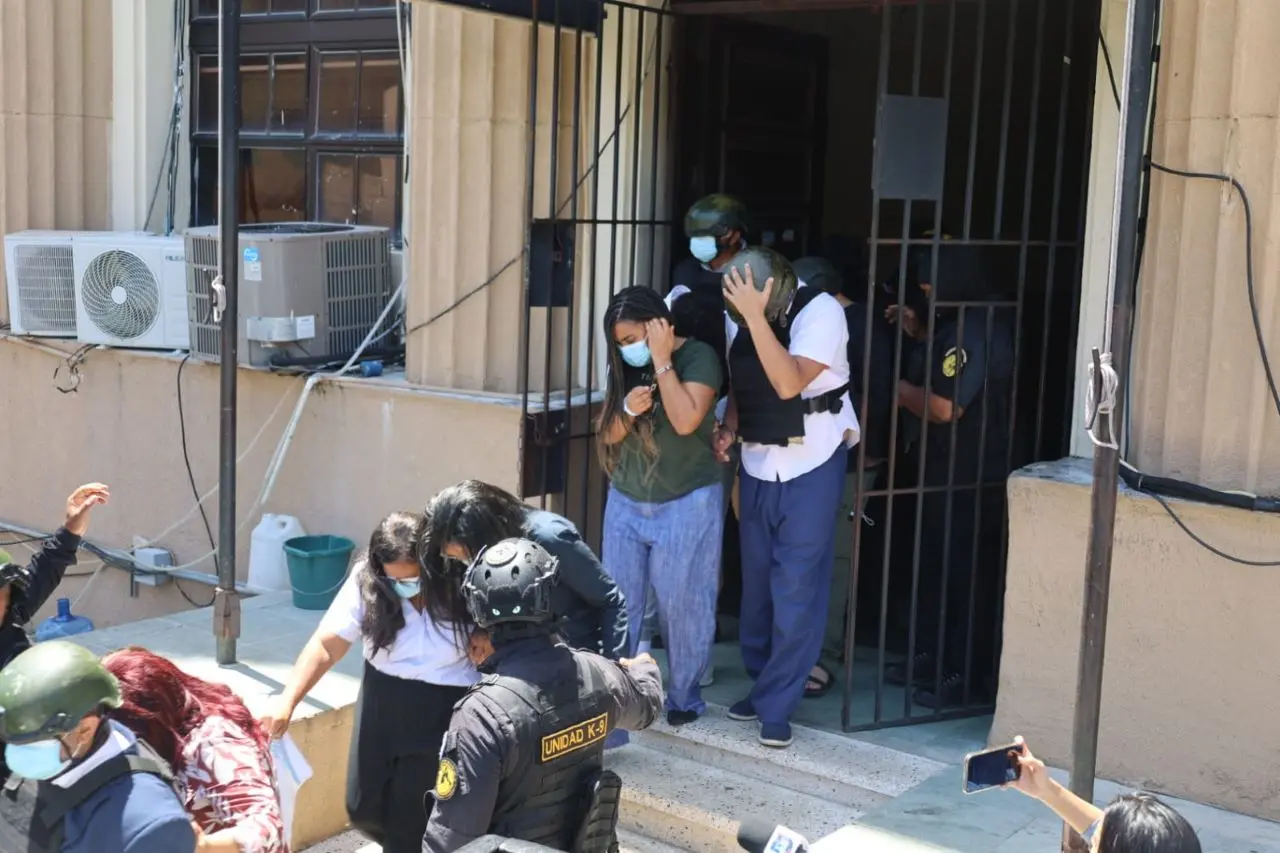
De acuerdo con la solicitud de medida de coerción presentada por la Procuraduría Especializada de Persecución de la Corrupción Administrativa (Pepca), los imputados seleccionaban de forma deliberada a personas con poca interacción con la entidad, partiendo de la idea de que era menos probable que detectaran autorizaciones o reclamaciones médicas hechas a su nombre.
Según el expediente, a nombre de esos afiliados se iniciaban solicitudes de autorización mediante el centro de llamadas de SeNaSa y luego se culminaba el proceso con facturación respaldada en documentación que el Ministerio Público califica como falsificada.
La investigación sostiene que los datos personales de los afiliados eran empleados para registrar diagnósticos, consultas y procedimientos que estas personas no habrían pedido ni recibido. En algunos casos, también se habrían falsificado sus firmas para dar apariencia de legalidad a las reclamaciones.
Uno de los aspectos que captó la atención de los investigadores surgió al entrevistar a las personas cuyos datos aparecían vinculados a los servicios facturados.
El Ministerio Público asegura que numerosos afiliados negaron haber recibido las consultas o procedimientos que figuraban a su nombre. Algunos manifestaron no conocer a los médicos que aparecían en los formularios ni los centros de salud donde supuestamente habían sido atendidos.
En otros casos, la investigación determinó que los afiliados se encontraban trabajando, en sus hogares, fuera de la ciudad o incluso fuera del país en la fecha y hora en que supuestamente habían recibido consultas o procedimientos quirúrgicos.
La Pepca considera que esas coincidencias reflejan una selección deliberada de víctimas ubicadas en diferentes puntos del país y con perfiles que podían dificultar la detección del uso de sus datos.
El expediente también señala que parte de la estructura habría contado con acceso a información interna de la aseguradora.
Según la acusación preliminar, empleados o exempleados de SeNaSa accedían a la base de datos para obtener informaciones confidenciales de los afiliados y de sus planes de salud. Esos datos posteriormente habrían sido utilizados para preparar reclamaciones médicas por servicios inexistentes.
La Pepca sostiene que el conocimiento de los protocolos internos de SeNaSa facilitó la ejecución de las maniobras investigadas y permitió utilizar información real de afiliados para generar autorizaciones.
Otra de las técnicas atribuidas al grupo era el uso de identidades ficticias al comunicarse con el centro de llamadas.
El expediente menciona nombres como Pedro Martínez, Ángel Beltré y Amauris Gutiérrez, que habrían sido utilizados para ocultar la verdadera identidad de quienes solicitaban autorizaciones médicas.
Al mismo tiempo, la investigación sostiene que se utilizaban códigos reales de médicos para respaldar las solicitudes, lo que permitía que las operaciones aparentaran corresponder a servicios legítimos.
De acuerdo con el Ministerio Público, el esquema combinaba así datos reales de afiliados, códigos auténticos de profesionales de la salud y documentación presuntamente falsificada.
La solicitud de medida de coerción forma parte de una investigación en curso. Las acusaciones deberán ser probadas ante los tribunales y los imputados mantienen la presunción de inocencia hasta que exista una sentencia definitiva.