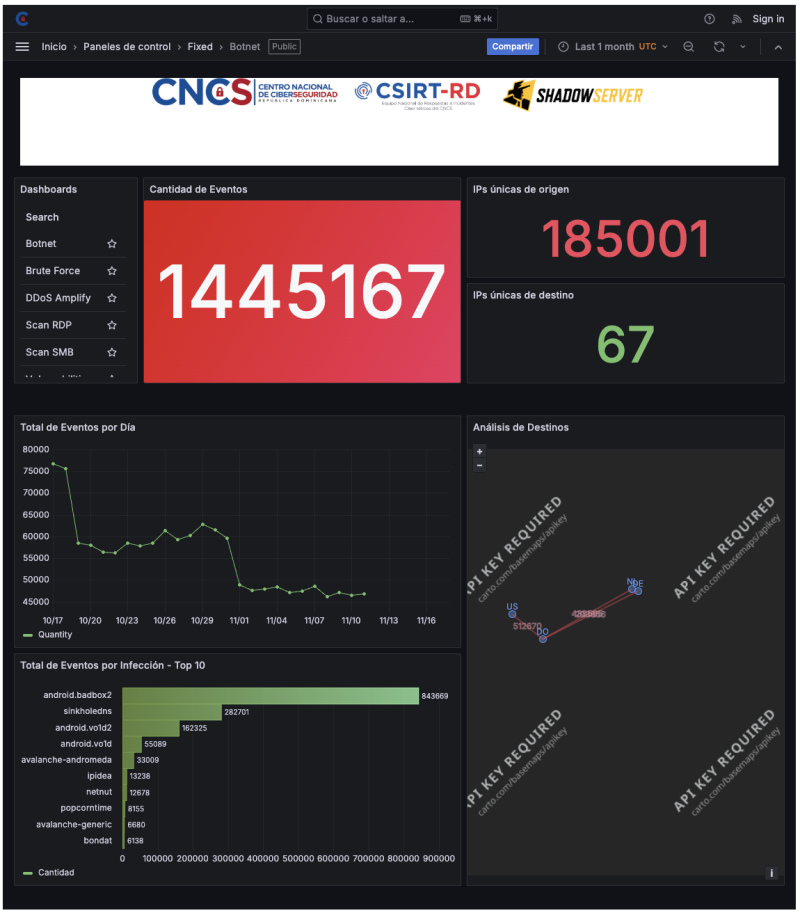
APUNTE.COM.DO.- Hasta el cierre de octubre de 2026, el Centro Nacional de Ciberseguridad (CNCS) había logrado frenar 780 millones de ciberataques, una cifra que prácticamente duplica los intentos no consumados registrados el año anterior en el entorno digital dominicano.
Durante 2025, esa entidad dedicada a impulsar la ciberseguridad y a resguardar la infraestructura crítica y tecnológica del Estado dominicano evitó alrededor de 480 millones de ataques dirigidos contra la administración pública, de acuerdo con datos aportados por su director ejecutivo, Carlos Leonardo.
“780 millones de ataques detenidos quiere decir que los atacantes tienen 780 millones de oportunidades de equivocarse; nosotros ninguna”, sostuvo Leonardo durante una entrevista con periodistas de Listín Diario. “Con una sola de esas 780 millones que se nos vaya, genera un impacto significativo”, agregó el especialista en prevención y análisis de cibercrimen.
El funcionario aclaró que ese crecimiento no implica necesariamente que los ataques hayan aumentado en la misma medida, sino que también obedece a una capacidad ampliada de detección y vigilancia, además del aumento de los servicios digitales y la conectividad en el país.
Leonardo detalló asimismo que, desde que el organismo fue creado en 2018, el CNCS ha registrado 2,035 incidentes materializados, es decir, aquellos que generaron un impacto y obligaron a los equipos especializados a intervenir para atender sus efectos.
Como muestra de ello citó las filtraciones de datos que han circulado por redes sociales y medios de comunicación en el último año. Sobre las causas de esos casos, el director señaló que muchos “no requieren un ataque sofisticado; simplemente, los controles que han colocado las organizaciones no necesariamente cumplen, o no se están aplicando de manera correcta”.
No obstante, según sus explicaciones, la proporción entre los intentos detectados y frenados y los incidentes que llegan a materializarse equivale a un nivel de detección y resolución cercano al 99.7% de la telemetría vigilada.
Entre los ataques más habituales en el ciberespacio dominicano figuran la vulneración de la integridad de páginas web del Estado, como la inserción de banners que redirigen a sitios poco confiables y la edición de los front-ends de esos portales. También se han dado casos en los que se secuestra, cifra o encripta toda la información de una organización, que ha tenido que recurrir a sus respaldos de datos para recuperar el acceso. Sin embargo, el ataque más frecuente es el phishing o la suplantación de servicios en línea, y el e-Ticket encabeza la lista de afectados.
De acuerdo con Leonardo, la creación de portales falsos del eTicket de la Dirección General de Migración y de la Dirección General de Aduanas, usados para engañar a viajeros y obtener información o dinero de las víctimas, es el caso más recurrente.
El director de este centro, que también trabaja en fortalecer la confianza digital del usuario dominicano, explicó que eliminar esas páginas no implica que la amenaza desaparezca, pues los responsables suelen levantar nuevos portales una vez que los anteriores son identificados y desactivados.
Sin embargo, Carlos Leonardo resaltó que el tiempo de respuesta de la entidad ha mejorado de forma considerable: si antes podía tomar entre una semana y un mes lograr que un proveedor de alojamiento web u hosting retirara un portal fraudulento, en la actualidad el procedimiento puede completarse en cerca de dos horas.
La institución no se limita a orientar en materia de política pública, sino que también cumple una función operativa acompañando a instituciones públicas en temas de ciberseguridad.
“Contamos con el equipo nacional de respuesta de ataques cibernéticos que es el responsable de proteger todas las instituciones de la administración pública, entiéndase las 326 instituciones del Estado y aquellas que son infraestructuras críticas: gobierno, servicios digitales al ciudadano, energía, agua potable, telecomunicaciones; todos esos servicios que necesita el ciudadano para poder llevar con normalidad su cotidianidad”, afirmó Leonardo, quien describe como “el 9-1-1 de las computadoras” al equipo que trabaja 24/7 en el Centro Nacional de Ciberseguridad monitoreando alertas de actividad maliciosa.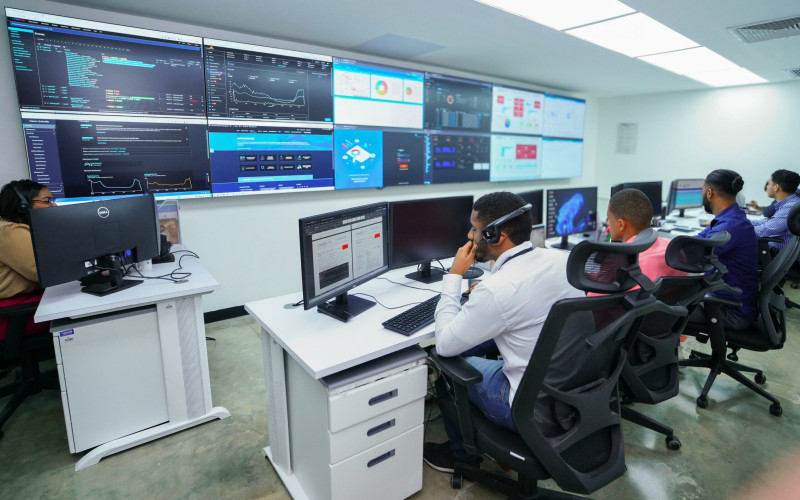
Cuando reciben esas alertas, se comunican con la organización y le informan que “estamos viendo una actividad maliciosa en tu entorno”, ataques que en ocasiones están dirigidos con un fin específico, con un objetivo determinado o de forma automatizada.
“Internet está lleno de escáneres que utilizan los atacantes, que están monitoreando qué cosa puede estar por ahí débil o vulnerable para atacarla”.
El campo de acción de esta entidad abarca también a instituciones privadas que prestan un servicio esencial a la sociedad dominicana, como las distribuidoras y generadoras de energía o las responsables del suministro de agua potable. Estas pueden recibir de forma voluntaria esas notificaciones del CNCS, que vigila la superficie externa que podría estar expuesta.
La entidad cuenta además con un área de estrategias encargada de la alfabetización de los ciudadanos. Entre las acciones que ejecuta, Leonardo mencionó una academia y la presentación de propuestas de anteproyecto.